სრული კონტროლი
 სრული კონტროლი
ყველაფერი, რაც შექმნას, გაშვებასა და ზრდას სჭირდება.
ინფრასტრუქტურის მძლავრი კონტროლი თანამედროვე დეველოპერისთვის. მართე გაშვება, ქსელი და მასშტაბირება ერთი სუფთა დაფიდან ან CLI-დან.
ავტომატური გაშვება ყოველ Git Push-ზე
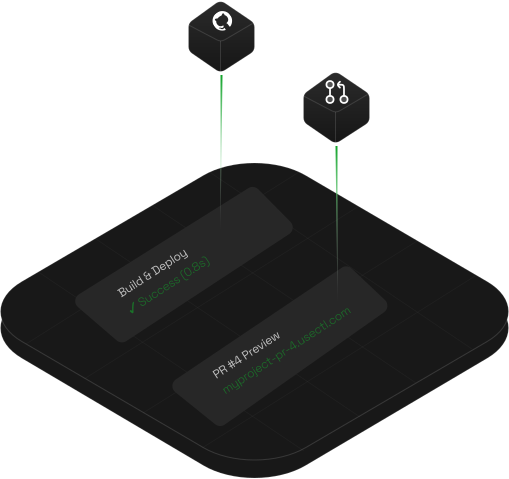
ერთხელ დააკავშირე GitHub რეპოზიტორია და დანარჩენს usectl მოაგვარებს. ყოველი push შენს ბრენჩზე ავტომატურად აგებს და უშვებს კოდს, ხოლო Pull Request-ებს შეიძლება საკუთარი დროებითი preview გარემო ჰქონდეს.

GitHub ინტეგრაცია
დააკავშირე GitHub რეპოზიტორია და ყოველი push შენს ბრენჩზე build-ს დაიწყებს.
*.usectl.com

PR Preview გარემოები
ჩართე preview-ები და ყოველი pull request მიიღებს დროებით მისამართს, რომელიც PR-ის დახურვისას იშლება.
Layer caching

ქეშირებული build-ები
კონტეინერის build-ები ქეშირებულ ფენებს იყენებს, ამიტომ უცვლელი ნაბიჯები ყოველ გაშვებაზე გამოიტოვება.
Edge მარშრუტიზაცია და საკუთარი დომენები
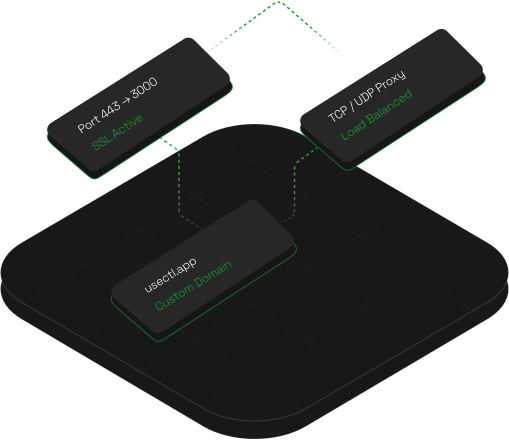
ტრაფიკი Cloudflare-ის გლობალური edge-ით შემოდის ავტომატური TLS-ით და შენს რეპლიკებზე ნაწილდება. დაიწყე უფასო usectl.com ქვედომენით ან მიაბი საკუთარი დომენი.
Free usectl domain

საჯარო ქსელი
გამოიტანე აპლიკაცია ინტერნეტში მყისვე, ავტომატური მარშრუტიზაციითა და TLS-ით.
Isolated

კერძო ქსელი
Machine-ის სერვისები ერთმანეთს შიდა DNS-ით წვდებიან, ქსელის პოლიტიკა კი სხვა მომხმარებლებს არ უშვებს.
Cluster-internal

შიდა TCP და UDP პორტები
გახსენი დამატებითი TCP ან UDP პორტები მეზობელი სერვისებისთვის. საჯარო ტრაფიკი მხოლოდ HTTP(S)-ია.
ჰორიზონტალური და ვერტიკალური მასშტაბირება
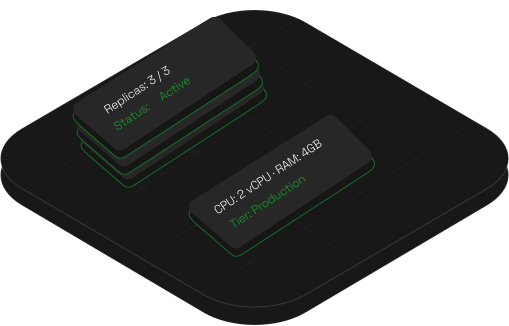
გაზარდე აპლიკაცია შენი წესებით. დააყენე ნებისმიერი აპის რეპლიკების რაოდენობა ან შეცვალე მისი CPU და მეხსიერება მეტი დატვირთვისთვის.
Replica count

ჰორიზონტალური Pod რეპლიკები
დააყენე ინსტანსების რაოდენობა ერთი CLI ბრძანებით (usectl machines pods set <machine> <pod> replicas=N).
vCPU & RAM tuning

რესურსების დეტალური ზომა
დაარეგულირე CPU და მეხსიერება თითოეული აპისთვის, 100m CPU-დან და 128 MiB-დან, შენი დატვირთვის მიხედვით.
Zero-downtime rollouts

უწყვეტი განახლება
ახალი pod-ები ძველების გაჩერებამდე ეშვება, ამიტომ გაშვება აპს არ თიშავს.
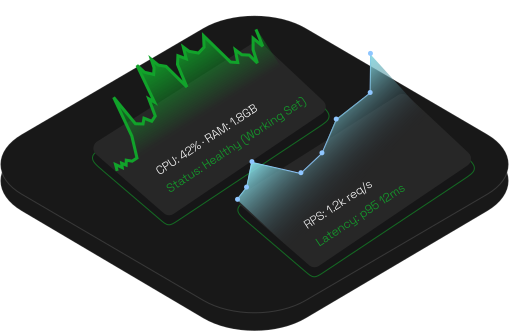
რეალურ დროში ტელემეტრია და AI ინციდენტების მართვა
სრული ხედვა Mimir-ის, Loki-სა და Tempo-ს საფუძველზე. აკონტროლე რესურსები, თვალი ადევნე ტრაფიკს, ხოლო AI ინციდენტების აგენტი ალერტებს გააანალიზებს და გამოსწორებას შემოგთავაზებს დასადასტურებლად.
No Prometheus server

მეტრიკები და Tracing
მაღალი წარმადობის ტელემეტრია Grafana Alloy-ის, Mimir-ის, Loki-სა და Tempo-ს საფუძველზე.
Optional auto-rollback

გაშვების უსაფრთხოების მეთვალყურე
ჩართე და usectl წინა ვერსიას დააბრუნებს, თუ გაშვების შემდეგ HTTP 5xx-ის წილი უსაფრთხოების ზღვარს ზემოთ დარჩება.
Qwen3-14B AI

AI ინციდენტების აგენტი
ალერტისას LLM კითხულობს ლოგებს, მეტრიკებსა და ბოლო გაშვებებს, ხსნის სავარაუდო მიზეზს და გთავაზობს გამოსწორებას, რომელსაც ერთი შეხებით ადასტურებ.
მრავალშრიანი უსაფრთხოება და იზოლირებული sandbox-ები
მრავალშრიანი უსაფრთხოება: ქსელურად იზოლირებული აგენტების sandbox-ები, ქსელის მკაცრი პოლიტიკა თითო namespace-ზე, ჩაშენებული დაშიფრული საიდუმლოების საცავი და AI-ს დაცული ჩარჩოები.
Internet-only egress

იზოლირებული აგენტების Sandbox
ჰოსტირებული AI აგენტები საკუთარ pod-ებში ეშვება ქსელის პოლიტიკით: საჯარო ინტერნეტს წვდებიან, კლასტერის დანარჩენ ნაწილს — ვერა.
AES-256-GCM

Vault-ის დაშიფვრა
შეინახე საიდუმლოები უსაფრთხოდ AES-256-GCM დაშიფვრით, ჯაჭვური აუდიტის ლოგებითა და write-only ცვლადებით.
Zero Direct Write

AI Copilot-ის ჩარჩოები
შეინარჩუნე ადამიანის კონტროლი: მოდელი სთავაზობს, ადამიანი ამტკიცებს, პლუს შეზღუდული აგენტის API გასაღებები.
გარემოს ცვლადები და დაცული კონფიგურაცია
მართე გარემოს ცვლადები და საიდუმლოები Machine-ის ან pod-ის დონეზე, write-only დაცვითა და შენახვისას დაშიფვრით.
Pod-level scoping

Pod-ზე მიბმული ცვლადები
მიაბი კონფიგურაცია კონკრეტულ pod-ებს და არა მთელ Machine-ს, ზუსტი კონტროლისთვის.
Write-only

Write-Only საიდუმლოები
დაცული ცვლადები შენახვის შემდეგ აღარასოდეს ჩანს, ხოლო მგრძნობიარე გასაღებები დაფასა და CLI-ში დამალულია.
AES-256-GCM

დაშიფრული ცვლადები
გარემოს ცვლადები AES-256-GCM დაშიფვრით ინახება და ყოველი ცვლილება იწერება: ვინ და როდის, მნიშვნელობის გარეშე.
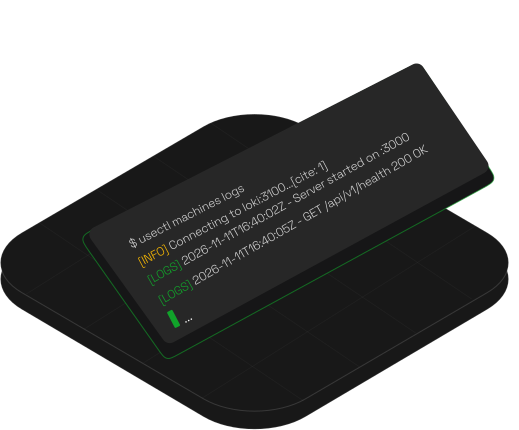
რეალურ დროში ლოგები და ინტერაქტიული ტერმინალი
იპოვე პრობლემა სწრაფად: მოძებნე Loki-ში შენახული ლოგები, CLI-დან რეალურ დროში მიჰყევი ნებისმიერ pod-ს ან შედი კონტეინერის უსაფრთხო ტერმინალში.
Loki-powered

ცენტრალიზებული ლოგების ძიება
მოძებნე და გაფილტრე Machine-ის კონტეინერების ლოგები Loki-ში, დაფიდან ან შენი AI ხელსაწყოებიდან MCP-ით.
Secure exec

ინტერაქტიული ტერმინალი
შეასრულე დიაგნოსტიკური ბრძანებები უსაფრთხოდ კონტეინერის შიგნით, CLI-დან ან ვებ დაფიდან.
Node-level agents

Alloy ლოგების შეგროვება
ლოგები კვანძის დონეზე ეფექტურად გროვდება Grafana Alloy-ის აგენტებით.
უსაფრთხო sandbox-ები და ავტონომიური OPS
დაასაქმე შენი აგენტები usectl-ზე
გაუშვი ღია კოდის AI აგენტები ქსელურად იზოლირებულ sandbox-ებში და მიეცი copilot-ებს შენი ინფრასტრუქტურის მართვის საშუალება.